こんにちは、ソリューションアーキテクトの蒸野(ムシノ)です。
今回は、いまこそAPIセキュリティを見直すとき!〜AI脅威論を超えて、組織の「事業境界」を再構築する〜という内容で記載していきたいと思います。
2026年10月:激化する攻撃と「AI原因説」の罠
2026年10月、日本国内では不正アクセスや個人情報・認証情報の漏えい事案が相次ぎ、政府(国家サイバー統括室等)も強い警戒感を示して異例の注意喚起を発令しました。報道によれば、今年の国内におけるサイバー攻撃関連被害はすでに500件を超え、前年の年間件数を大幅に更新する勢いです。 生成AIや攻撃自動化ツールの進化により、攻撃者が偵察・脆弱性探索・プロキシ回避・クレデンシャルスタフィング(アカウントリスト型攻撃)を高速かつ大量に実行可能になったことは事実です。 しかし、被害の根底にある問題を「AIを用いた未知の高度攻撃だったから防げなかった」と言い換えて納得してしまうのは極めて危険です。
本質的な課題として、
攻撃者がAIという強力な道具を手にする前から、自社が外部に公開しているすべてのAPIやエンドポイントを正確に把握(インベントリ化)できていたか?
「セキュリティ予算がない」「専門人材が不足している」「英語の最新脅威情報や国際標準(OWASP等)を追う余裕がない」といった理由で、基本対策を先送りにしてこなかったか?
問われているのは攻撃者の技術力だけではなく、優先順位の設定や投資判断を先送りにしてきた組織のあり方そのものでもあります。相次ぐ事件を「対岸の火事」や「不可抗力」として片付けず、自社の備えを根本から問いただす時が来ています。
こちらでもAPIセキュリティに関する記事があります。是非参考にしてみてください。
なぜいまだったのか?
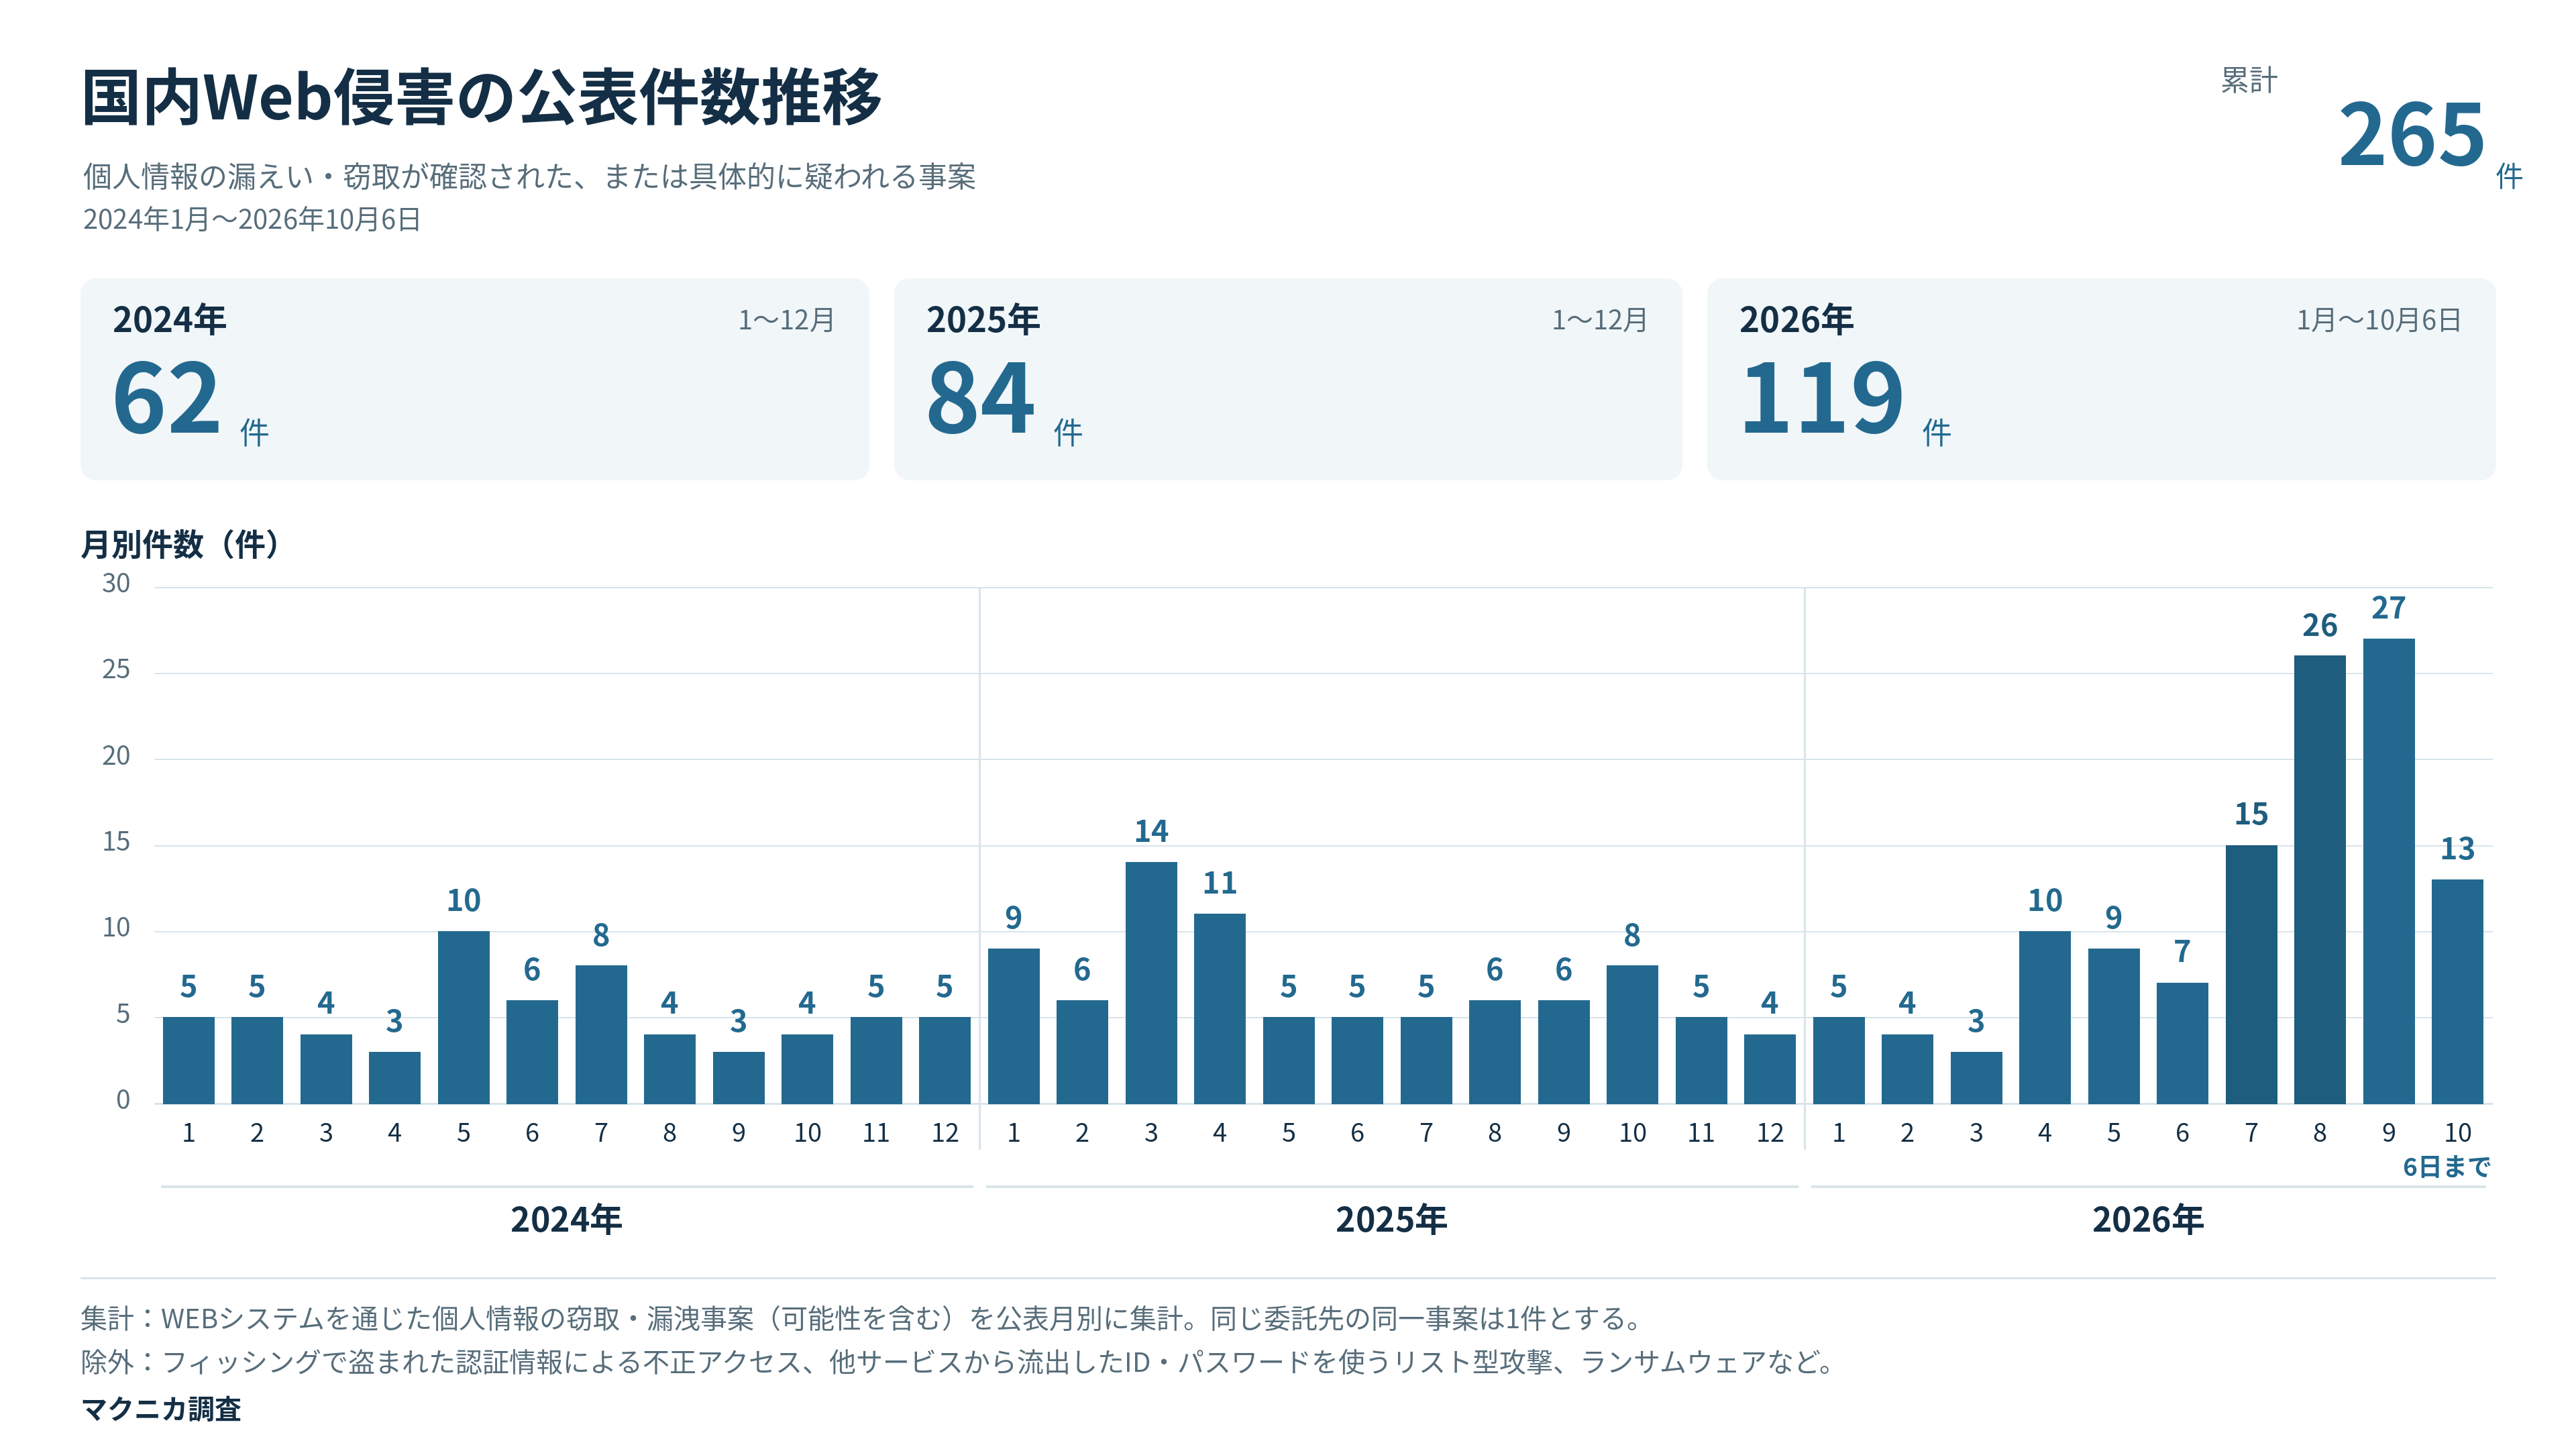
8月、9月、10月にかけてサイバー攻撃やハッキング被害が急増している背景には、生成AIの発達によってこれまで日本を守ってきた「言葉の壁(日本語の壁)」が完全に排除されたことが大きく影響しています。従来、海外からのフィッシングメールや詐欺攻撃は、不自然な日本語や文脈の違和感から比較的容易に見破ることができました。しかし現在では、高度な生成AIにより、ビジネスメールとして違和感のない完璧な敬語表現、文脈に応じた自然な文章、さらには組織固有のトーンに合わせた標的型メールが瞬時に生成できるようになりました。これにより、攻撃の「騙しの精度」が劇的に向上しただけでなく、多言語への攻撃展開が自動化され「攻撃量」も爆発的に増加しています。
こうした「AIによる言語の壁の解消」がサイバー犯罪の参入障壁を劇的に下げたことに加え、組織的・構造的な複数の要因が複合的に絡み合っています。
主な理由は以下の通りです。
1. 既知の脆弱性(未修正のセキュリティホール)の放置
修復遅れを狙う攻撃(1-day攻撃): メーカーからセキュリティパッチ(修正プログラム)が公開された直後、攻撃者は修正内容を解析(リバースエンジニアリング)して逆手に取り、まだ対策を行っていない企業・システムを狙い撃ちします。
VPNやWebサーバーの放置: テレワーク普及時に導入されたVPN機器や古いCMS(Webサイト管理システム)の更新が追いつかず、インターネットに公開されたままの「入口の穴」が標的になっています。
2. 脆弱性探査・スキャンツールの自動化と高速化
常時スキャンの増加: 攻撃者はAIや自動化ボットを用いて、インターネット全体に対してセキュリティの弱いシステムがないか(WebスキャンやSQLインジェクションの試行など)を24時間体制で高速探査しています。
効率的な標的選定: 弱点を持つシステムを無差別かつ機械的に洗い出す体制が整ったため、短期間で被害件数が表面化しやすくなっています。
3. ビジネスモデル化した攻撃エコシステム
サイバー犯罪の分業化: 攻撃ツールやランサムウェアをパッケージ化した「RaaS(Ransomware as a Service)」や、流出したログイン情報を売買する「ダークウェブ市場」が確立しています。
技術的ハードルの低下: 専門的な技術がない攻撃者でも、ダークウェブで購入したツールや、生成AIに悪質コードの作成・デバッグを補助させることで、容易に高度なハッキングを行える環境が整っています。
このようにして、生成AIによる「自然な日本語表現の生成」と「攻撃の自動化・効率化」は、海外のサイバー犯罪グループにとって日本市場を格好の標的に変える「最大の引き金」となりました。このAIによる攻撃の質的・量的進化に、「未修正の脆弱性の放置」「自動探査技術の普及」「攻撃ツールの商品化(RaaS)」、そして「組織の年度替わりの隙」が重なったことで、9月、10月の被害集中・急増という事態を引き起こしています。
複雑に絡み合いながら攻撃から防御する手立ては?
JPCERT/CCでは攻撃方法の注意喚起の一つにAPIによる不正な操作が上げられています。
上記の注意喚起からの抜粋です。
(b)本来画面操作では実行できない内部APIに対する攻撃
- ユーザー権限を変更する
- 不正なアカウントを作成する
- ヘッダーの有無の切り替えや不正な形式の認証トークンの付与による応答の違いを確認する
- NoSQLインジェクションによるブラインド探索によってアカウント情報を特定する
なぜAPIが標的になるのか
現代のビジネスにおいて、APIはスマホアプリ、Webフロントエンド、SaaS連携、B2B取引、社内のマイクロサービス同士を接続する「事業の主要導線」です。攻撃者にとっても、従来のWeb画面(GUI)を迂回して直接データベースやバックエンド処理にアプローチできる最も効率的な入口となっています。OWASP API Security Top 10等でも指摘されている通り、API固有の脆弱性は組織に致命的な損害を与えます。
シャドーAPI・ゾンビAPIの放置
- 開発・テスト用に作成されたまま放置されたAPIや、旧バージョン(/v1/など)が管理対象から漏れ、無防備なまま公開されている。
BOLA(破綻したオブジェクトレベルの認可:Broken Object Level Authorization)
- ログイン(認証)は成功していても、「他人のユーザーID」を指定してリクエストを送るとデータが取得できてしまう認可制御の欠陥。
過剰なデータ露出(Excessive Data Exposure)
- クライアント側でフィルタリングすることを前提に、APIレスポンスとして必要以上の個人情報や内部ステータスを返却している。
レート制限(Rate Limiting)の欠如
- Bot等による大量リクエストを制御できず、サービス停止(DoS)や大量データの一括窃取(スクレイピング)、認証試行の連打を許してしまう。
APIセキュリティの欠陥は、単なるWebサイト改ざんを超え、「基幹データの直接流出」や「事業継続の停止」に直ちに直結します。だからこそ、開発チームの個別の実装スキルに依存するのではなく、「組織全体のガバナンス方針」としてAPIセキュリティを定義する必要があります。
APIゲートウエイによるハッキングへの防御
APIゲートウェイ(API Gateway)は、外部のインターネットと内部のシステム・マイクロサービスとの間に立つ「単一のアクセス窓口(プロキシ/検問所)」として機能します。前述のサイバー攻撃の要因(脆弱性の放置、自動スキャン、AIフィッシング後の不正アクセスなど)に対し、APIゲートウェイがどのように防御効果を発揮するのか、具体的な仕組みと役割を示します。
1. 大量アクセス・DoS/DDoS攻撃への対策
悪意のある大量のリクエストによってサーバーをダウンさせる攻撃を防ぎます。
レートリミット(流量制限)/ スロットリング: IPアドレスやAPIキーごとに、1秒間(または1分間)あたりに受け付けるリクエストの上限を設定し、超過分をブロックします。
WAF(Web Application Firewall)との連携: AWS API GatewayとAWS WAFのように、ゲートウェイの前段または一体型でWAFを動作させ、不正なIPからのアクセスやシグネチャベースの攻撃を遮断します。
2. 不正アクセス・なりすましへの対策
認証されていないユーザーや、権限のないシステムからのアクセスを防ぎます。
認証・認可の一元化(Authentication & Authorization): バックエンドの各サービスで個別に実装するのではなく、ゲートウェイでOAuth 2.0、OIDC(OpenID Connect)、JWT(JSON Web Token)などの検証をまとめて行います。
APIキー管理: 許可されたクライアントだけにAPIキーを発行し、有効なキーを持つリクエストのみを通過させます。
3. データの改ざん・インジェクション攻撃への対策
SQLインジェクションやクロスサイトスクリプティング(XSS)、不正なパラメータの送信を防ぎます。
リクエスト検証(Validation): バックエンドにリクエストを転送する前に、JSONなどのスキーマ検証やデータ型・必須項目のチェックを行い、不正なデータ構造を持つリクエストを弾きます。
入力値のクレンジング: 不正なスクリプトやコマンドが含まれていないかチェックします。
4. 情報漏洩・盗聴への対策
通信の傍受や、バックエンドの不要なエラー情報が攻撃者に漏れるのを防ぎます。
SSL/TLS暗号化の強制(SSL Termination): すべての通信をHTTPSで強制し、暗号化をゲートウェイで解除(終端)してバックエンドに安全に流します。
レスポンスのマスキング / エラーの共通化: システム内部のエラー(SQLのエラー文など)がそのままクライアントに返ると攻撃のヒントになります。ゲートウェイでエラーレスポンスを標準的なコード(例: 500 Internal Server Error)に書き換えて隠蔽します。
5. 攻撃の検知と追跡
攻撃の兆候を早期に見つけ、被害発生時に調査できるようにします。
- ログ記録とモニタリング(Logging & Auditing): 「誰が・いつ・どのAPIに・どんなパラメータで」アクセスしたかをすべて記録し、アクセスパターンの異常を検知します。
6. 設定値が書き換えられるリスクへの対策
ハッキング対策の設定そのものが書き換えられるリスクに対して、Red Hat Connectivity Link がサポートするGitOpsプラクティス(Policy-as-Code)が有効です。まさにGitOps(Policy-as-Code)こそが、管理権限の奪取や手動設定の変更による「セキュリティ設定の改ざん」に対する強力な特効薬となります。セキュリティポリシーをGitで一元管理することで、設定の改ざんを素早く検知・修正し、常に安全な状態を維持できます。
Red Hat Connectivity Linkによるポリシーの標準化と運用組み込み
Red Hat Connectivity Link(オープンソースコミュニティプロジェクト「Kuadrant」をベースとしたソリューション)は、まさにハイブリッドクラウドおよび生成AI時代の要求に応える次世代API ゲートウエイ / AI ゲートウエイです。
詳細は下記記事をご覧ください。
APIセキュリティを組織全体で維持するには、個々のアプリコード内に認証・認可やレート制限をハードコーディングするのではなく、「プラットフォーム(インフラ/ゲートウェイ)層でポリシードリブンに一元適用する」設計が不可欠です。
[クライアント/外部リクエスト]
          │
          ▼
┌────────────────────────────────────────────────────────┐
│ Gateway API (Red Hat Connectivity Link)                 │
│ ┌────────────────────────────────────────────────────┐ │
│ │ 一貫したポリシー適用                               │ │
│ │  - TLS暗号化 & mTLS終端                            │ │
│ │  - OIDC / JWT / OAuth2 による強力な認証            │ │
│ │  - 細粒度なアクセス認可 (RBAC/ABAC)                 │ │
│ │  - 動的レート制限 (Rate Limiting)                  │ │
│ └────────────────────────────────────────────────────┘ │
└──────────────────────────┬─────────────────────────────┘
                           │ 観測性: メトリクス / トレース / ログ
                           ▼
              [マイクロサービス / バックエンドAPI]
1. ポリシーのKubernetesネイティブな定義
Declarative(宣言的)に認証、認可、TLS、レート制限などのルールをカスタムリソース(CRD)として記述できます。アプリケーションコードを変更することなく、インフラ/ゲートウェイレベルで一律のセキュリティ境界を形成します。
2. マルチクラスター/ハイブリッド環境での一貫性
複数のOpenShiftクラスターやクラウド環境に跨がるAPI接続に対し、同一のセキュリティポリシーをシームレスに展開・維持できます。
3. 観測性(Observability)の向上
PrometheusやJaeger/OpenTelemetry等との連携により、すべてのAPIリクエストのメトリクスや分散トレースを可視化。異常なスパイク(急激なトラフィック増)や不正なステータスコード(401/403/500系)の急増をリアルタイムに検知できます。
【導入にあたっての留意点】 製品の導入自体がセキュリティを自動完成させるわけではありません。「どのAPIにどのようなレート制御をかけるか」「誰にどのロール権限を与えるか」という組織としての設計方針(Policy Definition)を策定した上で、Connectivity Linkをその方針の「適用エンジン」として運用に組み込むことが重要です。
今日から着手する「APIセキュリティ点検」の5ステップ
派手なAI対策ツールを検討する前に、まず基礎となる守るべき基本的なガードレールを維持・運用するための実行手順が必要です。まずはこのようなロードマップを描いてみましょう。
Step 1: APIゲートウェイの全量洗い出し (インベントリ化)
   ↓
Step 2: 認証・認可 & 内部通信の暗号化 (TLS/mTLS) の再点検
   ↓
Step 3: アダプティブな「レート制限」の設計と適用
   ↓
Step 4: リアルタイム観測体制 (ログ・メトリクス・アラート) の確立
   ↓
Step 5: 定期的な設計見直しと責任分担 (RACI) のアップデート
APIおよびゲートウェイの全量洗い出し(インベントリ化)
開発・運用・外部連携の各チームで管理されているすべてのAPIエンドポイントを調査。未把握のシャドーAPIやゾンビAPIを特定・閉塞する。
認証・認可およびTLS設定の再点検
すべての公開APIに適切な認証メカニズム(OAuth 2.0/OIDC、API Key等)が適用されているか。通信のTLS暗号化や、サービス間通信におけるmTLSの適用範囲を確認する。
適切な「レート制限(Rate Limiting)」の設計
エンドポイントの特性(ログイン処理、データ参照、重い集計処理など)に応じたレスポンス制限値を設定し、過剰な連打やDoS攻撃、スクレイピングをゲートウェイ側で遮断する。
観測(Observability)と即時対応体制の確立
アクセスログ、メトリクス、トレースを集約し、閾値を超えた異常アクセスを即時にSOCや運用チームへアラート通知する仕掛けを作る。
責任分担と見直しサイクルの定期化
CISO、開発チーム、プラットフォーム運用チーム間の責任分解点(RACIマトリクス)を明確にし、四半期ごとなど定期的な設定レビューを実施する。
おわりに:一時的な対策で終わらせないために
2026年10月に相次ぐサイバー攻撃事案は、単なる「季節性のニュース」でも「一部の不運な企業の事故」でもありません。デジタルトランスフォーメーション(DX)が進み、あらゆる事業がAPIで外部と繋がる中で露呈した、組織の設計思想と運用の課題です。
攻撃の手口が変化し高度化しても、「守るべき境界を正しく把握し、一貫したポリシーを適用し、継続的に観測する」というセキュリティの原則は変わりません。
APIを自社事業の重要な境界と再定義し、明確な運用方針と適切なテクノロジー(Red Hat Connectivity Link等)を用いて防壁を構築する――。「いつかやる」を終わりにして、いまこそAPIセキュリティを高める決断が求められています。
